
Accueil › Ressources
Ressources
Sébastien
Un matin, les écrans de l’agence affichent un message de rançon et plus aucun fichier ne s’ouvre. Dans une TPE de l’Hérault, sans service informatique, les décisions des premières heures pèsent autant sur la reprise de l’activité que sur l’indemnisation par l’assureur.
Voici ce qu’il faut faire, dans l’ordre, et ce que votre contrat d’assurance attend de vous.
Que faire dès que l’attaque est découverte ?
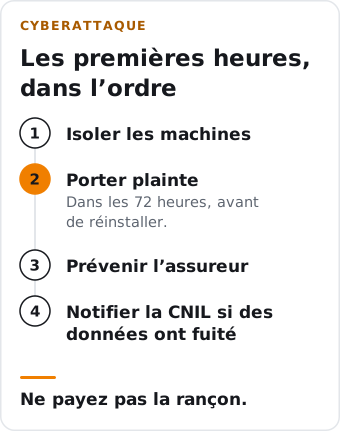
Le premier objectif est d’empêcher l’attaque de s’étendre, sans effacer les traces. Le dispositif national d’assistance aux victimes, Cybermalveillance.gouv.fr, recommande une suite de gestes simples :
Couper les connexions à Internet du réseau attaqué, pour que l’attaquant ne puisse plus communiquer avec vos machines.
Identifier et déconnecter du réseau les postes et serveurs touchés.
Débrancher les sauvegardes encore reliées au réseau, avant qu’elles ne soient chiffrées à leur tour.
Prévenir votre prestataire informatique, ou la personne qui gère votre matériel, sans attendre.
Évitez à ce stade de réinstaller, de formater ou de « nettoyer » les machines : ce sont les preuves dont les enquêteurs, l’assureur et les experts auront besoin.
Faut-il payer la rançon ?
Non. Les autorités le répètent : payer ne garantit ni la récupération des données, ni qu’elles ne seront pas divulguées. Et cela finance l’activité des attaquants. La remise en route passe par une réinstallation propre des systèmes, puis par la restauration des données depuis une sauvegarde antérieure à l’attaque, après avoir vérifié qu’elle n’est pas elle-même infectée.
C’est là que se joue la différence entre une semaine difficile et une activité arrêtée : une entreprise qui dispose de copies régulières et déconnectées de ses données repart beaucoup plus vite.
Pourquoi porter plainte vite conditionne votre indemnisation
Depuis la loi d’orientation du ministère de l’Intérieur, dite LOPMI, l’article L. 12-10-1 du Code des assurances impose une règle claire : un professionnel victime d’une cyberattaque doit déposer plainte dans les 72 heures suivant la connaissance de l’attaque pour pouvoir être indemnisé par son assureur. La règle vise les entreprises, les associations, mais aussi les indépendants et entrepreneurs individuels dans le cadre de leur activité.
La plainte se dépose dans une brigade de gendarmerie, un commissariat, ou par courrier adressé au procureur de la République. Dans ce dernier cas, la lettre recommandée avec accusé de réception donne une preuve datée du respect du délai. Appeler le 17 ou utiliser le service 17Cyber permet d’être orienté rapidement, mais ne remplace pas la plainte.
Pour la préparer, conservez les traces (captures d’écran, photos du message de rançon) et notez par écrit, heure par heure, ce qui s’est passé et ce que vous avez fait. Le dépôt de plainte doit intervenir avant la réinstallation des appareils touchés.
Si le gérant ne peut pas se déplacer, une autre personne peut déposer plainte pour la société : elle se présente avec une copie de la pièce d’identité du représentant légal, un extrait Kbis et un mandat daté et signé qui lui donne pouvoir. Mieux vaut savoir à l’avance qui s’en chargera, car le délai court vite.
Des données clients ont fuité : quelles obligations ?
Si l’attaque a pu exposer, modifier ou détruire des données personnelles (fichier clients, dossiers de patients, données des salariés), l’entreprise doit notifier la violation à la CNIL dans les meilleurs délais. La CNIL indique un délai de 72 heures pour une notification initiale, quitte à la compléter ensuite. Lorsque le risque est élevé pour les personnes concernées, il faut aussi les informer.
Une agence immobilière ou un cabinet de santé de Béziers, par exemple, détient souvent des pièces d’identité, des coordonnées bancaires ou des informations médicales : la question de la fuite de données se pose presque toujours. En cas de doute, notifiez : la CNIL indiquera si l’information des personnes est nécessaire.
Que peut prendre en charge une assurance cyber ?
Dès l’incident, déclarez le sinistre à votre assureur : selon votre couverture, il peut vous indemniser, mais aussi vous assister. Les contrats dédiés au risque cyber prévoient en général un accompagnement de crise, l’intervention d’experts, la prise en charge de certains coûts techniques et financiers, et un soutien à la reprise de l’activité. Le contenu exact, les plafonds et les exclusions varient d’un contrat à l’autre.
Attention aux idées reçues : votre multirisque professionnelle ou votre responsabilité civile ne couvrent pas forcément un sinistre informatique. Les pouvoirs publics ont eux-mêmes relevé les incertitudes qui entourent la couverture du risque cyber par les contrats traditionnels. Le bon moment pour vérifier ce que prévoit le vôtre, c’est avant l’attaque. Notre article sur l’assurance multirisque professionnelle à Montpellier et Béziers détaille ce que couvre ce contrat.
Comment limiter les dégâts avant qu’une attaque arrive ?
Quelques habitudes réduisent fortement l’impact d’une attaque, et les assureurs y sont attentifs au moment de la souscription :
des sauvegardes régulières de vos données et logiciels, dont au moins une copie déconnectée du réseau, et un test de restauration de temps en temps ;
les mises à jour de sécurité appliquées de manière systématique, en priorité sur les équipements exposés à Internet ;
une fiche réflexe affichée près des postes : qui appeler, comment déconnecter, où se trouvent les sauvegardes et le contrat d’assurance.
Le reste dépend de votre activité, de vos données et de la part de votre chiffre d’affaires qui s’arrête quand l’informatique tombe. C’est ce que nous analysons avec vous pour dimensionner une assurance cyber adaptée aux TPE-PME.
Questions fréquentes
Je suis auto-entrepreneur, la plainte est-elle obligatoire pour être indemnisé ?
Oui. L’obligation de déposer plainte dans les 72 heures vise aussi les indépendants et entrepreneurs individuels victimes d’une cyberattaque dans le cadre de leur activité professionnelle.
Puis-je relancer mes ordinateurs tout de suite après l’attaque ?
Non, pas avant d’avoir déposé plainte et prévenu votre assureur : réinstaller efface les traces utiles à l’enquête et à l’expertise. Isolez les machines et attendez les consignes de votre prestataire ou de l’assistance de votre contrat.
Mon assurance cyber remboursera-t-elle la rançon si je la paie ?
Les autorités recommandent de ne pas payer. Si un contrat prévoyait une telle prise en charge, elle resterait de toute façon subordonnée au dépôt de plainte dans le délai légal. Le plus utile est ailleurs : l’assistance d’experts et la reprise de l’activité.
Chaque entreprise a ses données, ses outils et son contrat : la bonne protection dépend de votre situation. Si vous êtes à Béziers, Agde ou ailleurs dans l’Hérault et que vous voulez savoir ce que couvrent vraiment vos contrats face à une cyberattaque, prenez rendez-vous avec un conseiller ou retrouvez-nous sur notre page courtier à Béziers.
Sources : Cybermalveillance.gouv.fr, rançongiciels · Direction générale du Trésor, dépôt de plainte et assurance · CNIL, notifier une violation de données.

Article rédigé par le cabinet Courtiers For You, courtier en assurance inscrit à l'ORIAS sous le n° 19 000 881. Les chiffres cités valent au jour de la publication et ne constituent pas un conseil personnalisé.
Une question sur votre situation ?
Rendez-vous gratuit avec un courtier, sans engagement.